 25. Februar 2026
- 7 Min. Lesezeit
Sichere Web-Delivery: DSGVO-konformes Engineering von der Architektur bis zum Release
Datenschutz und Cybersicherheit gehören von Beginn an in die Softwareentwicklung und dürfen nicht erst als nachträgliches Audit-Patch verstanden werden. Vor dem Hintergrund strenger regulatorischer Anforderungen und dynamischer Sicherheitsrisiken müssen Web-Plattformen Privacy-by-Design, Datensparsamkeit und robuste Sicherheitskontrollen im gesamten Software Development Life Cycle verankern.
 von James Okonkwo, Principal Engineer
Die DSGVO ist nicht nur eine rechtliche Richtlinie, sondern eine technische Architekturanforderung. Web- und Cloud-Systeme müssen so konzipiert sein, dass Datenflüsse transparent, Zugriffe reglementiert und Betroffenenrechte automatisiert umsetzbar sind.
Praktische Engineering-Muster für Einwilligungsmanagement, Datenminimierung, Logging und sichere CI/CD-Pipelines.
Privacy by Design als Engineering-Disziplin
Datenschutz darf nicht auf Textbausteine in Datenschutzerklärungen reduziert werden. Er muss sich direkt in Datenbankschemata, API-Designs und Systemarchitekturen widerspiegeln.
Privacy by Design bedeutet, dass Systeme standardmäßig so konfiguriert sind, dass nur die für den jeweiligen Zweck zwingend erforderlichen personenbezogenen Daten verarbeitet werden.
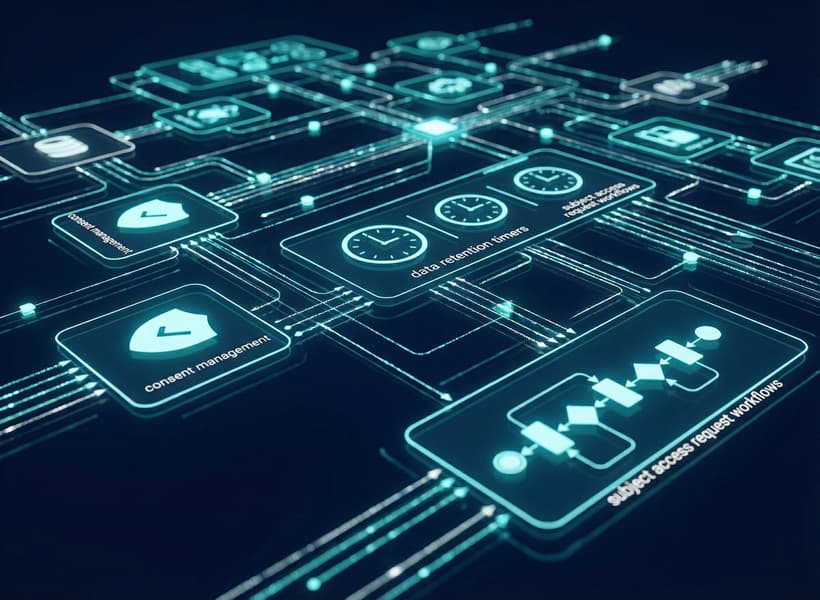
- Datensparsamkeit: Speicherung nur zweckgebundener Daten mit definierten Löschfristen
- Granulares Einwilligungsmanagement: Statusbasierte, revisionssichere Dokumentation von Präferenzen
- Zugriffskontrolle (RBAC/ABAC): Strikte Durchsetzung des Least-Privilege-Prinzips
- Pseudonymisierung & Verschlüsselung: Schutz in Transit (TLS 1.3) und at Rest (AES-256)
- Rechte auf Löschung & Auskunft: Automatisierte APIs zur Umsetzung von Betroffenenanfragen
Werden diese Prinzipien bereits in der Designphase berücksichtigt, lassen sich aufwendige Nachbesserungen und Sicherheitsrisiken vor dem Produktivgang vermeiden.
Sichere Softwarebereitstellung (SecOps & CI/CD)
Sicherheit muss als kontinuierlicher Prozess in den Entwicklungszyklus integriert sein:
Automatisierte Scans auf Schwachstellen in Open-Source-Abhängigkeiten (SCA), statische Code-Analysen (SAST) und containerbasierte Sicherheitsprüfungen stellen sicher, dass Schwachstellen frühzeitig erkannt und behoben werden.
Automatisierte Audit-Trails
Unveränderliche Protokollierung administrativer und systemischer Zugriffe ohne Speicherung sensibler Nutzdaten im Klartext.
Incident-Response-Vorbereitung
Definierte Prozesse und Monitoring-Mechanismen zur raschen Erkennung und Meldung potenzieller Datenschutzverletzungen.
Fazit
DSGVO-Konformität und hohe Entwicklungsgeschwindigkeit schließen sich nicht aus.
Durch klare Architekturvorgaben, automatisierte Prüfungen und Privacy-by-Design schaffen Unternehmen sichere, gesetzeskonforme Webplattformen, die das Vertrauen der Nutzer nachhaltig stärken.